服务资源监控助力安全运维 构建主动防御的安全系统监控服务体系

在数字化转型加速的今天,企业IT基础设施日益复杂,业务系统对可用性和安全性的要求空前提高。传统的被动式运维模式已难以应对层出不穷的安全威胁与性能瓶颈。服务资源监控作为安全运维的核心支撑,正从单纯的性能观测工具演变为主动防御体系的关键组成部分。本文将探讨服务资源监控如何助力安全运维,并深入解析安全系统监控服务的价值与实践路径。
一、从被动响应到主动防御:监控的范式转变
过去,运维团队往往在用户投诉或系统告警后才介入处理,这种“救火式”模式不仅效率低下,更给攻击者留下了充足的渗透窗口。服务资源监控通过对CPU、内存、磁盘I/O、网络流量、进程状态等基础资源的实时采集与基线建模,能够提前发现异常偏离。例如,当某台服务器CPU使用率在非业务高峰时段持续满载,可能意味着挖矿木马或拒绝服务攻击的萌芽;当磁盘写入量突增且伴随陌生进程,可能是数据窃取或勒索软件加密的前兆。监控系统将这些异常转化为可操作的告警,使运维人员从被动响应转向主动干预,大幅缩短安全事件的发现与处置时间(MTTD/MTTR)。
二、安全系统监控服务的核心能力
专业的安全系统监控服务并非简单的资源指标展示,而是融合了安全语义的深度监控体系。其核心能力包括:
- 资产清点与脆弱性关联:持续发现并刷新IT资产清单(主机、容器、中间件、数据库),并将资源监控数据与漏洞库、配置基线进行关联,识别高风险暴露面。
- 异常行为检测:基于机器学习与规则引擎,建立资源使用的行为基线,检测异常进程、异常网络连接、异常文件操作等,并与ATT&CK框架映射,提升威胁狩猎能力。
- 安全事件关联分析:将资源监控告警与安全日志(如认证失败、权限变更、Web攻击告警)进行跨源关联,还原攻击链,减少误报与漏报。
- 合规性持续监测:对照等保2.0、ISO 27001等要求,监控资源访问控制、日志完整性、加密配置等状态,自动化生成合规报告。
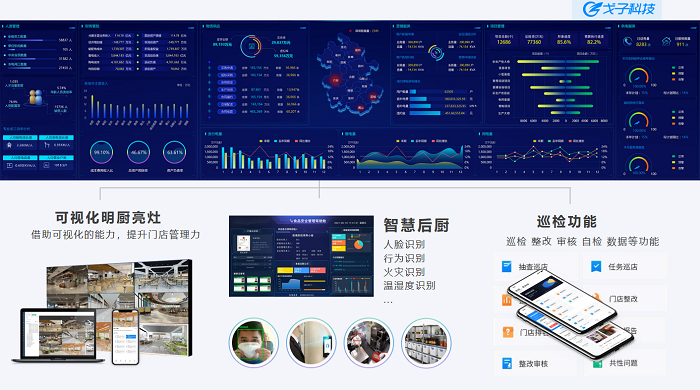
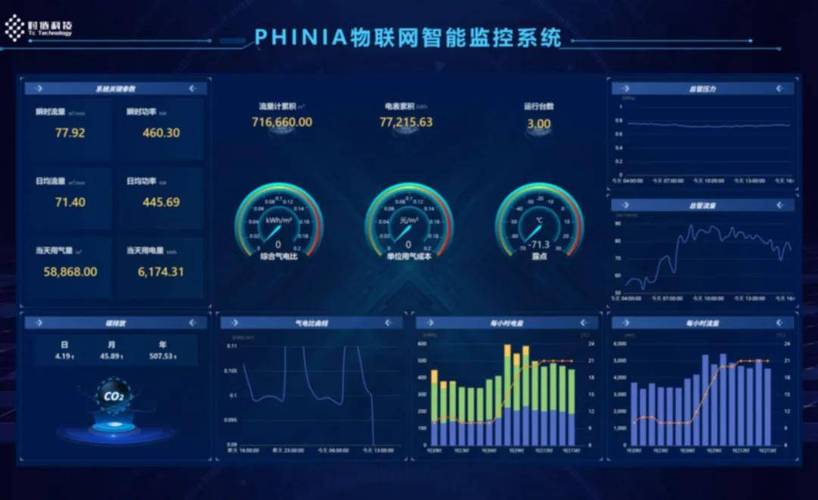
- 可视化与协同响应:提供安全运维大屏,直观展示资源健康度与安全风险态势,并联动工单系统、SOAR平台实现自动化处置。
三、监控数据赋能安全运维的关键场景
场景一:入侵检测与快速取证
当安全监控服务检测到某主机出现异常外联行为时,可立即调取该主机的资源监控历史数据,包括进程树、网络连接图谱、文件变更记录,快速定位恶意进程及其释放的持久化机制,为应急响应提供关键证据。
场景二:容量攻击与资源耗尽防护
针对DDoS攻击或资源耗尽型攻击,服务资源监控可实时识别流量突增、连接数异常、内存占用飙升等特征,自动触发限流、隔离或弹性扩容策略,保障核心业务连续性。
场景三:内部威胁与权限滥用发现
通过监控特权账号的资源访问行为(如非工作时间登录、批量下载敏感文件、异常提权操作),结合用户实体行为分析(UEBA),安全系统监控服务能够有效识别内部威胁与账号失陷风险。
场景四:变更安全与配置漂移管理
在DevOps流程中,监控服务持续比对资源运行状态与预期基线,发现因配置错误或恶意篡改导致的资源异常(如安全组规则被放宽、关键文件被修改),及时阻断风险变更。
四、构建闭环:监控-检测-响应-优化
服务资源监控的价值最终体现在安全运维的闭环效率上。企业应建立“监控-检测-响应-优化”的循环机制:监控层负责数据采集与基线建立;检测层通过关联分析输出高置信度安全告警;响应层依托预设剧本进行隔离、阻断、修复;优化层则基于事件复盘持续调整监控策略与阈值,实现监控体系的自我进化。在此过程中,安全系统监控服务作为技术支撑平台,需与SIEM、蜜罐、EDR等安全工具深度集成,形成协同防御合力。
五、
服务资源监控已不再是运维的“副驾驶”,而是安全运维体系的“预警雷达”与“数据底座”。通过部署专业的安全系统监控服务,企业能够将分散的资源指标转化为的安全洞察,在攻击发生前识别隐患、在攻击进行中快速止血、在攻击后精准溯源。面对日益严峻的网络安全形势,以资源监控为基石构建主动、智能、协同的安全运维能力,已成为企业数字化韧性的必由之路。
如若转载,请注明出处:http://www.lingcarving.com/product/51.html
更新时间:2026-10-28 16:17:23